
Vor einer Woche erfuhr ich, dass jemand an meine Kunden Sicherheits-Emails versendet, die so aussehen als kämen sie von mir. Mit meinem Logo und meinem Namen. Die Emails wurden von einer gmail-Adresse „astrid.netschmeide24@gmail.com“ versendet und die Betreffzeile suggerierte, dass dringender Handlungsbedarf bestünde.
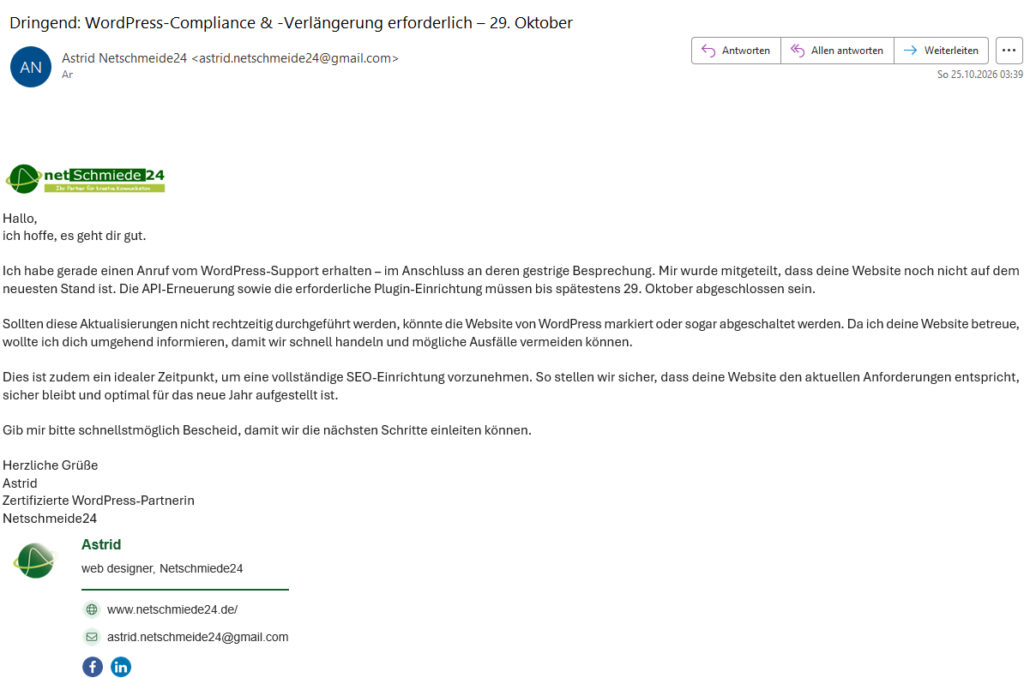
Nein, ich wurde nicht gehackt. Meine Email und meine Kundendaten sind sicher. Wer auch immer hinter diesem Scam steht, hat die Daten von meiner öffentlich zugänglichen Referenz-Seite auf der mehr als 200 Projekte, die ich im Laufe der letzten 16 Jahre realisiert habe, gelistet sind. Hier wurden (automatisiert) sämtliche Kunden-Websites angeklickt und alle dort öffentlich einsehbaren Email-Adressen angeschrieben. Die Verwendung meines Namens und meines Logos soll Vertrauen erwecken. Das ist eine ganz perfide Masche.
Dabei ist der Fake eigentlich gut zu erkennen. Die Email-Adresse ist nicht meine – sie enthält sogar einen Tippfehler (netschmeide statt netschmiede). Auch wenn ich viele meiner Kunden duze, so doch lange nicht jeden. Und der „WordPress-Support“ ruft mich auch nicht an und sperrt auch keine Websites. Ich bin auch keine „Zertifizierte WordPress-Partnerin“ (gibt es sowas überhaupt?).
Außerdem war die Uhrzeit der Email 8 Stunden vor unserer Zeit. Ein klarer Hinweis, dass der Scammer irgendwo aus dem asiatischen Raum (Nordkorea, Japan, …) stammt. Meinen ersten intuitiven Gedanken, Strafanzeige gegen Unbekannt zu erstatten, habe ich daher verworfen – es wäre wohl sinnlos.
Meine Sorge galt vor allem meinen Kunden. Daher habe ich schnell reagiert und direkt am nächsten Tag persönlich alle Kunden angeschrieben und vor den Fake-Mails gewarnt und dass auf keinen Fall auf diese Email geantwortet werden soll! Ich habe ein Banner auf meine Startseite gesetzt und auch auf meiner Facebookseite gewarnt. Und dennoch – ich weiß von mindestens vier Fällen, in denen meine Kunden auf die erste Mail geantwortet haben und ihnen dann zumindest beim Erhalt einer weiteren Antwort auffiel, dass eventuell etwas nicht stimmen kann.
In dieser zweiten Mail war dann ein dubioses Angebot mit einem „Essentical Paket“ für 500 € und einem „Advanced Paket“ für 800 €. Dazu ein Link und ein Anhang (beides ganz sicher infiziert). Glücklicherweise hat – soweit ich bislang weiß – niemand darauf geklickt bzw. den Anhang geöffnet. Sollte das dennoch passiert sein, kann ich nur dazu raten, das Gerät auf dem der Klick erfolgte, sofort vom Internet zu trennen und einen Virenscanner laufen zu lassen. Und – von einem anderen Gerät aus – sämtliche Zugangsdaten / Passwörter / Logins, die auf dem betroffenen Gerät gespeichert sind, umgehend zu ändern!
Und da bin ich kein Einzelfall. Weltweit werden Webdesigner Opfer dieses Scams. Ich habe bei meinem Recherchen eine Webdesignerin aus den USA gefunden, der das gleiche passiert ist: https://karenlewiscreative.com/2026/10/web-designer-impersonation-scam/
Gefühlt wird es immer schlimmer und man kann bei nichts mehr sicher sein. Bitte überprüfen Sie grundsätzlich IMMER die Email-Adresse eines Absenders. Kommt ihnen diese nicht bekannt vor, dann seien Sie vorsichtig! Antworten Sie nicht auf unsichere Mails und klicken Sie auf gar keinen Fall auf Links oder einen Anhang! Wenn Sie sich unsicher sind – rufen Sie mich an oder fragen Sie mich per Mail. Ich helfe Ihnen gerne, richtige Mails von falschen zu unterscheiden. Besser einmal zuviel gefragt als Opfer einer Phishing-Attacke zu werden!
Auch wenn es kein Hack war, so habe ich in der Konsequenz der Ereignisse in der vergangenen Woche sämtliche Kundenwebsites mit zusätzlichen Sicherheits-Plugins ausgestattet, sodass ich bei potenziellen Angriffen schneller gewarnt bin und reagieren kann. Ihre Website ist bei mir weiterhin in den besten Händen.